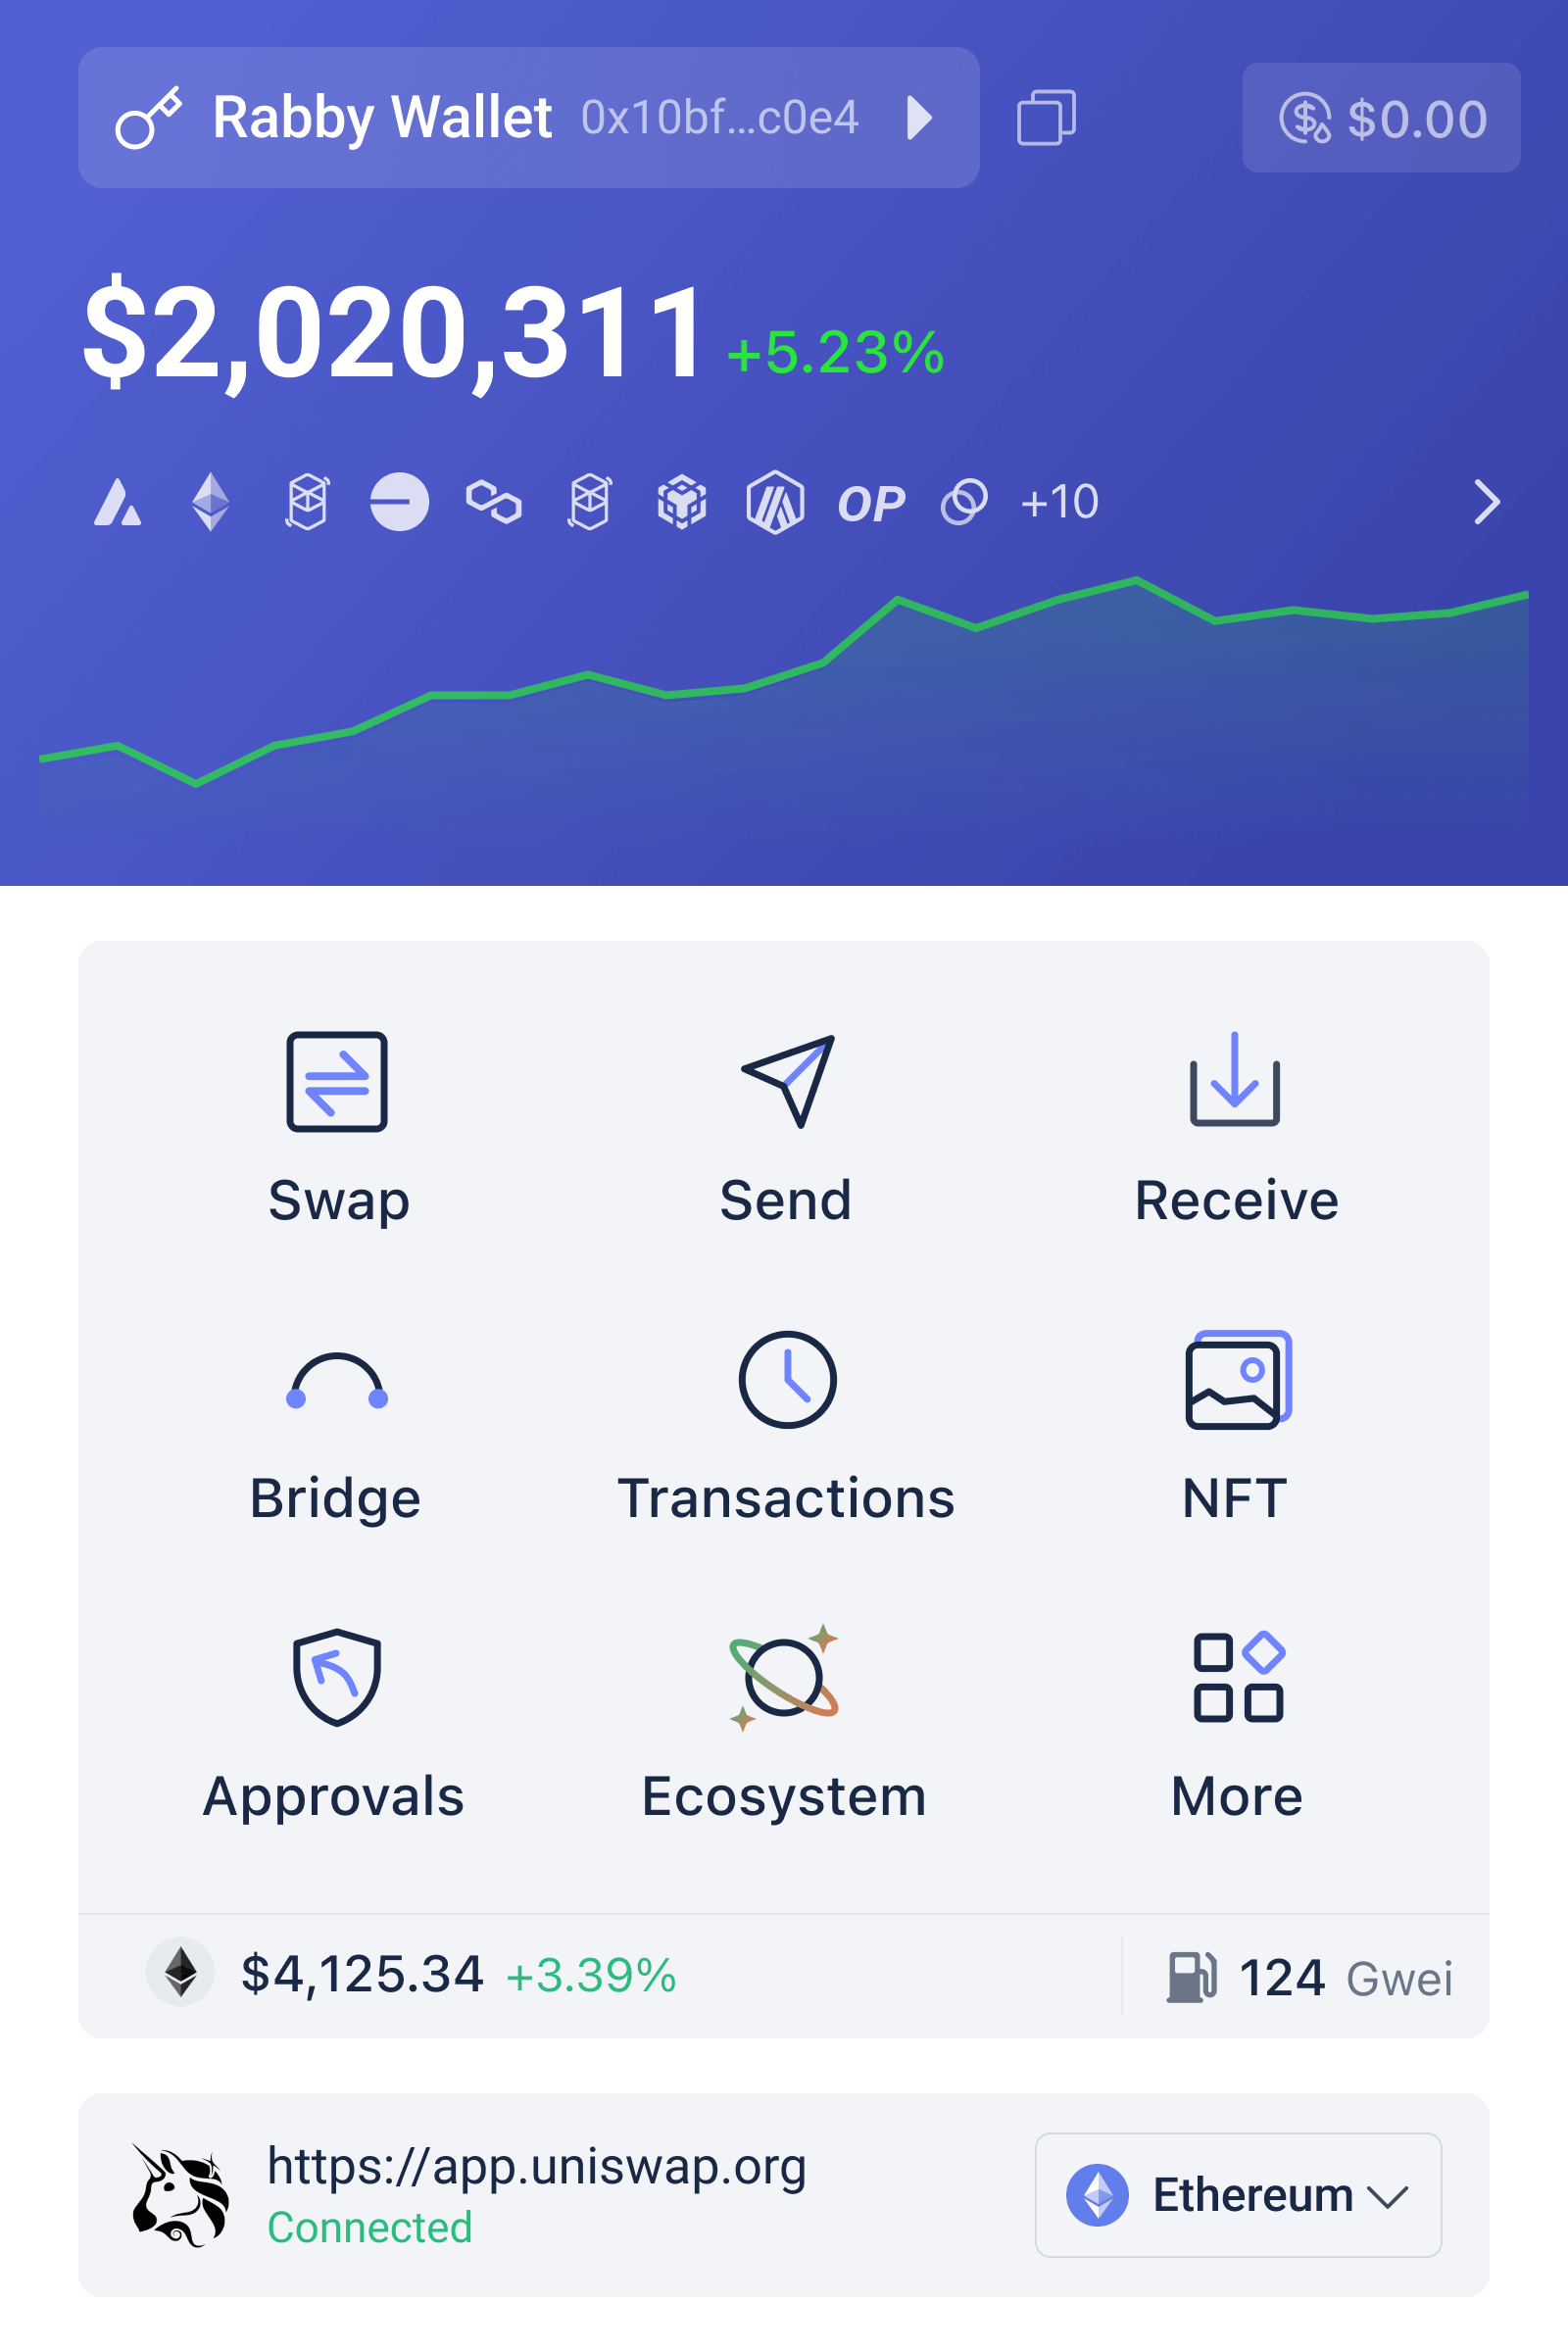
Die entscheidende Sicherheitsfunktion eines DeFi-Wallets ist nicht unbedingt die, die eine Transaktion am schnellsten bestätigt. Oft ist es die zusätzliche Minute, in der sichtbar wird, was eine Signatur tatsächlich bewirken soll. Genau hier setzt Rabby mit der Transaktionssimulation an: Vor der Bestätigung zeigt die Wallet erwartete Änderungen an Token-Guthaben und Positionen. Das ist ein überraschend wichtiger Perspektivwechsel. Eine Wallet ist dann nicht mehr bloß ein Schlüsselbund, sondern ein Prüfpunkt zwischen dApp und Blockchain.
Für deutschsprachige Nutzer, die regelmäßig zwischen Ethereum, Arbitrum, Base, Polygon, Optimism oder der BNB Chain wechseln, ist das besonders relevant. Multi-Chain-DeFi erhöht die Auswahl, aber auch die Zahl der Stellen, an denen ein falscher Klick, eine unklare Genehmigung oder ein Phishing-Vertrag teuer werden kann. Rabby versucht, diese Komplexität vor dem Signieren zu ordnen. Es beseitigt Risiken nicht; es macht bestimmte Risiken lesbarer.
Wie Transaktionssimulation funktioniert – und was sie nicht verspricht
Eine gewöhnliche DeFi-Transaktion enthält häufig technische Informationen, die für Nicht-Entwickler wenig aussagekräftig sind: eine Vertragsadresse, Funktionsdaten, Tokenmengen und Gasparameter. Die Simulation übersetzt diesen Vorgang in eine erwartete Wirkung. Statt nur „Transaktion signieren“ zu sehen, kann der Nutzer beispielsweise erkennen, welche Token abgegeben, erhalten oder freigegeben werden sollen.
Der Mechanismus ist vor allem bei Genehmigungen wichtig. Eine sogenannte Token-Allowance erlaubt einem Smart Contract, unter bestimmten Bedingungen auf Token zuzugreifen. Eine weitreichende oder „unendliche“ Freigabe kann bequem sein, vergrößert aber die mögliche Schadensfläche, falls der Vertrag kompromittiert wird oder die falsche Adresse angesprochen wurde. Rabby kombiniert die Simulation mit einer Sicherheits-Engine, die unter anderem auf Phishing, bekannte Hacks und problematische Freigaben hinweist.
Die Grenze liegt in der Bedeutung des Wortes „Simulation“. Sie ist eine Vorabprüfung des erwarteten Zustands, keine Versicherung und kein Beweis für die Sicherheit eines Protokolls. Blockchain-Zustände können sich ändern, Smart Contracts können komplexe externe Abhängigkeiten besitzen, und wirtschaftliche Risiken wie Slippage, Oracle-Probleme oder ein späterer Preisverfall werden dadurch nicht automatisch beseitigt. Auch eine technisch erfolgreiche Transaktion kann ökonomisch unvorteilhaft sein.
Die passende mentale Regel lautet deshalb: Eine Simulation beantwortet primär die Frage „Was dürfte diese Signatur bewirken?“, nicht „Ist diese Investition gut?“ oder „Kann ich damit garantiert keinen Verlust erleiden?“ Wer diese Unterscheidung versteht, nutzt das Werkzeug sinnvoll statt ihm eine Sicherheit zuzuschreiben, die es nicht liefern kann.
Rabby im Vergleich: Welche Alternative passt zu welchem Nutzer?
Rabby gegenüber MetaMask
MetaMask ist für viele EVM-Nutzer der etablierte Einstieg und in zahlreichen dApps fest verankert. Rabby positioniert sich als direkte Alternative mit stärkerem Fokus auf Multi-Chain-DeFi, automatischer Netzwerkerkennung und erweiterten Warnungen. Die automatische Umschaltung kann den Alltag vereinfachen: Beim Verbinden mit einer dApp erkennt Rabby das benötigte Netzwerk und reduziert damit einen typischen Bedienfehler.
Der Unterschied ist weniger „sicher gegen unsicher“ als eine Frage der Arbeitsweise. MetaMask kann ausreichen, wenn jemand wenige Netzwerke nutzt und mit der manuellen Kontrolle vertraut ist. Rabby ist interessanter, wenn viele EVM-Ketten, Bridges, Swaps und Protokolle zum Alltag gehören. Mehr Automatisierung bedeutet allerdings auch, dass Nutzer die angezeigten Netzwerke und Simulationsergebnisse weiterhin bewusst prüfen sollten. Bequemlichkeit darf nicht mit Blindvertrauen verwechselt werden.
Rabby gegenüber einer reinen Hardware-Wallet
Eine Hardware-Wallet wie Ledger, Trezor oder OneKey schützt den privaten Schlüssel durch ein separates Gerät und verlangt die Signaturbestätigung an einer zusätzlichen Schnittstelle. Das ist bei größeren Beträgen ein starkes Sicherheitsmodell. Rabby ersetzt diese Schutzschicht nicht, sondern kann sie ergänzen: Die DeFi-Oberfläche erklärt den Vorgang, während das Hardware-Gerät die eigentliche Signatur absichert.
Der Preis dieser Kombination ist Reibung. Einrichtung, Firmware, Sicherungsphrase und Geräteprüfung verlangen mehr Aufmerksamkeit. Für einen kleinen Testbetrag kann eine lokale Rabby-Instanz praktikabler sein; für langfristig gehaltene größere Werte ist die Verbindung mit einem Hardware-Wallet oft die vernünftigere Risikoteilung. In beiden Fällen bleibt die Seed-Phrase der zentrale Verantwortungsbereich des Nutzers.
Rabby gegenüber einer zentralisierten Börse
Eine Börse nimmt Nutzerinnen und Nutzern einen Teil der technischen Verantwortung ab, weil sie Verwahrung, Handel und häufig auch den Netzwerkzugang bündelt. Das kann einfacher wirken, bedeutet aber Gegenparteirisiko und weniger direkte Kontrolle über die eigenen Schlüssel. Rabby arbeitet dagegen non-custodial: Private Schlüssel werden lokal auf dem Gerät gespeichert und nicht an Rabby-Server übertragen.
Diese Selbstverwahrung ist kein kostenloser Sicherheitsgewinn. Verliert man die Wiederherstellungsphrase oder signiert auf einer kompromittierten beziehungsweise falschen Seite, gibt es keinen zentralen Kundendienst, der eine Blockchain-Transaktion zurückholen kann. Das ist die wichtigste Grenze des Non-Custodial-Modells: Kontrolle und Verantwortung wachsen gemeinsam.
Multi-Chain-Komfort: nützlich, aber nicht neutral
Rabby unterstützt nach den vorliegenden Produktangaben mehr als 140 EVM-kompatible Netzwerke. Dazu kommen ein integrierter Swap-Aggregator und Bridge-Funktionen, unter anderem über LI.FI. Der praktische Vorteil liegt auf der Hand: Nutzer müssen nicht für jeden Wechsel zwischen Chains eine neue Oberfläche suchen. Auch die Gas-Account-Funktion, bei der Gebühren netzwerkübergreifend mit Stablecoins wie USDC bezahlt werden können, kann eine typische Hürde reduzieren, wenn der native Token einer Chain fehlt.
Doch jede zusätzliche Funktion erweitert auch die Angriffs- und Entscheidungsfläche. Ein Swap ist nicht nur ein Wechselkurs, sondern kann Slippage, Gebühren und mögliche Token-Risiken enthalten. Eine Bridge verschiebt nicht einfach „dieselbe Münze“ von A nach B, sondern arbeitet mit Protokollmechanismen, Liquidität und oft Repräsentationen eines Assets. Die übersichtliche Wallet-Oberfläche macht diese Vorgänge zugänglicher, aber nicht automatisch weniger komplex.
Für die Installation sollten Nutzer die offizielle Bezugsquelle sorgfältig prüfen und nicht auf Suchanzeigen oder unbekannte Kopien vertrauen. Wer nach „rabby installieren“ oder „rabby wallet herunterladen“ sucht, sollte insbesondere die Domain und die Signatur der Anwendung kontrollieren. Einen Einstieg zur offiziellen Erweiterung finden Interessierte hier: rabby wallet extension. Danach gehören ein Test mit kleinem Betrag und die sichere Offline-Aufbewahrung der Wiederherstellungsphrase zum vernünftigen Grundprozess.
Ein praktikables Prüfmodell vor jeder Signatur
Ein nützliches Vorgehen besteht aus drei Ebenen. Erstens: Passt das Netzwerk zur beabsichtigten Anwendung? Zweitens: Stimmen die simulierten Zu- und Abgänge mit dem eigenen Vorhaben überein? Drittens: Ist die Berechtigung angemessen oder erhält ein Vertrag mehr Zugriff, als für diesen Schritt nötig wäre? Wenn eine dieser Ebenen unklar bleibt, sollte die Transaktion nicht aus Zeitdruck bestätigt werden.
Open Source und die MIT-Lizenz schaffen dabei eine wichtige Grundlage für unabhängige Prüfung, ersetzen aber keine individuelle Sicherheitsprüfung. Quelloffenheit bedeutet, dass der Code einsehbar ist; sie bedeutet nicht, dass jede Installation, jede dApp und jeder Smart Contract automatisch sicher ist. Ebenso bleibt Rabby bei der Signierung grundsätzlich unabhängig von seinem Backend: Fällt ein Serverdienst aus, können zentrale Signierfunktionen weiterhin offline verfügbar sein. Das verbessert die Robustheit, ändert aber nichts an den Regeln der jeweiligen Blockchain.
Als nächster Entwicklungsschritt wäre besonders interessant, ob Wallets Simulationen künftig noch verständlicher mit wirtschaftlichen Konsequenzen verbinden: etwa mit deutlicheren Hinweisen auf Slippage, Freigabeumfang und Bridge-Risiken. Das wäre nur dann ein echter Fortschritt, wenn die Darstellung nicht in scheinbare Gewissheit verwandelt wird. Gute Wallets sollten Unsicherheit sichtbar machen, nicht verstecken.
Häufige Fragen
Ist eine simulierte Transaktion automatisch sicher?
Nein. Die Simulation zeigt erwartete Zustandsänderungen vor dem Signieren und kann auffällige Tokenbewegungen oder Freigaben sichtbar machen. Sie garantiert jedoch weder die Qualität eines Protokolls noch stabile Preise, korrekte Oracles oder Schutz vor allen Angriffen.
Ist Rabby für größere DeFi-Beträge geeignet?
Rabby kann für größere Beträge mit einem unterstützten Hardware-Wallet wie Ledger, Trezor oder OneKey verbunden werden. Das reduziert das Risiko, dass der private Schlüssel direkt auf einem Alltagsgerät signiert. Die dApp, die Freigaben und die Transaktionsdetails müssen trotzdem geprüft werden.
Ist Rabby ein Wallet für alle Blockchains?
Rabby ist auf EVM-kompatible Netzwerke ausgerichtet und unterstützt davon sehr viele. Das bedeutet nicht, dass jede Blockchain und jedes native Protokoll unterstützt wird. Vor dem Transfer sollte daher geprüft werden, ob Netzwerk, Tokenstandard und dApp tatsächlich kompatibel sind.